MEPPP 热点收录
@meppp_hot
收录
原帖正文
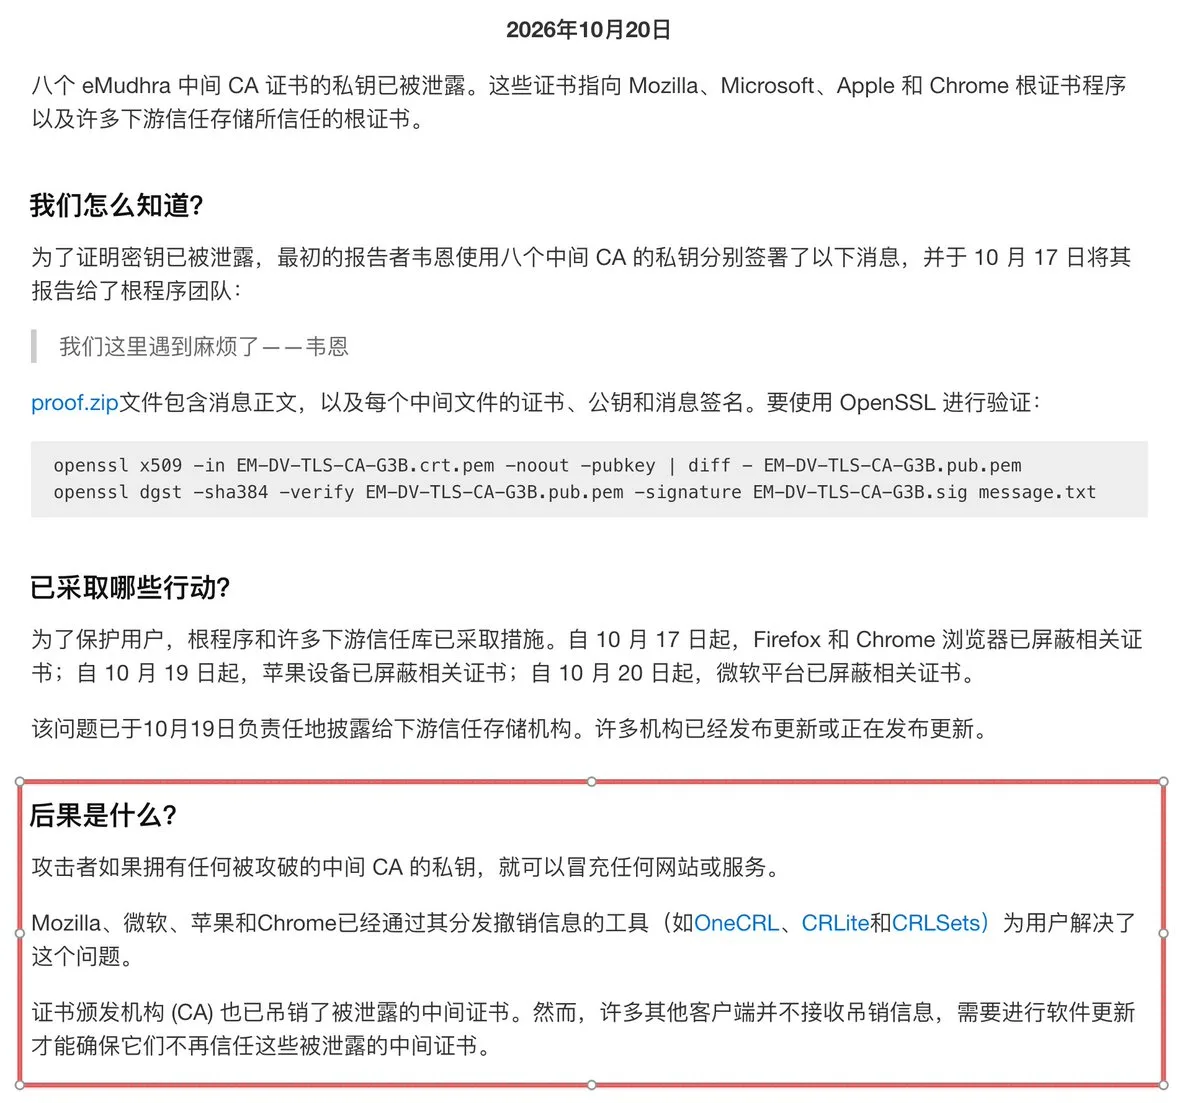
重大安全警告!互联网8把“万能钥匙”被破解,银行、交易所、Google都可能遭到冒充,请立即更新浏览器!卧槽,这次互联网安全事故真的有点离谱!印度数字证书机构 eMudhra 的8把CA私钥被发现存在致命缺陷,本该拥有384位安全强度的私钥,实际竟然只是4、56、66、115、155、156、230、237这8个数字。安全研究员 Scott Helme 用普通笔记本不到1秒就恢复了全部私钥,而且这些证书从2025年4月就已经存在。这事有多严重?CA相当于互联网的身份认证机构,负责证明你访问的银行、Google、交易所究竟是不是真的。攻击者掌握这些私钥,就有能力伪造任意网站的HTTPS证书,在仍然信任这些证书的设备上,配合网络流量劫持实施中间人攻击,窃取密码、API密钥,甚至篡改通信内容。尤其是Crypto用户,交易机器人、交易所API和自动化钱包后端,都可能成为攻击目标。目前 Google Chrome、Firefox已经紧急封锁涉事证书,Apple和Microsoft也采取了措施。Chrome和Firefox的正常配置甚至不需要手动升级就能接收封锁更新,目前也没有证据表明发生了大规模恶意利用。但Python、Node.js、Go、服务器、Docker容器及部分老旧设备,可能仍然信任这些证书,整个软件生态的清理远比浏览器复杂。⚠️ 建议大家今天就做几件事:更新Chrome、Firefox等浏览器及电脑、手机系统。检查交易机器人、开发工具和服务器依赖是否有安全更新。未完成更新前,尽量避免通过不可信网络执行敏感操作。所有补丁只从官方渠道安装,任何所谓的证书修复工具或邮件都不要轻信。
引用自 X
原帖地址:https://x.com/i/status/2112811589019775216
原帖:
本站媒体副本
0 条评论
登录后可以参与讨论。
成员登录还没有评论。第一条认真回应会很重要。