
MEPPP 热点收录
@meppp_hot
收录
原帖正文
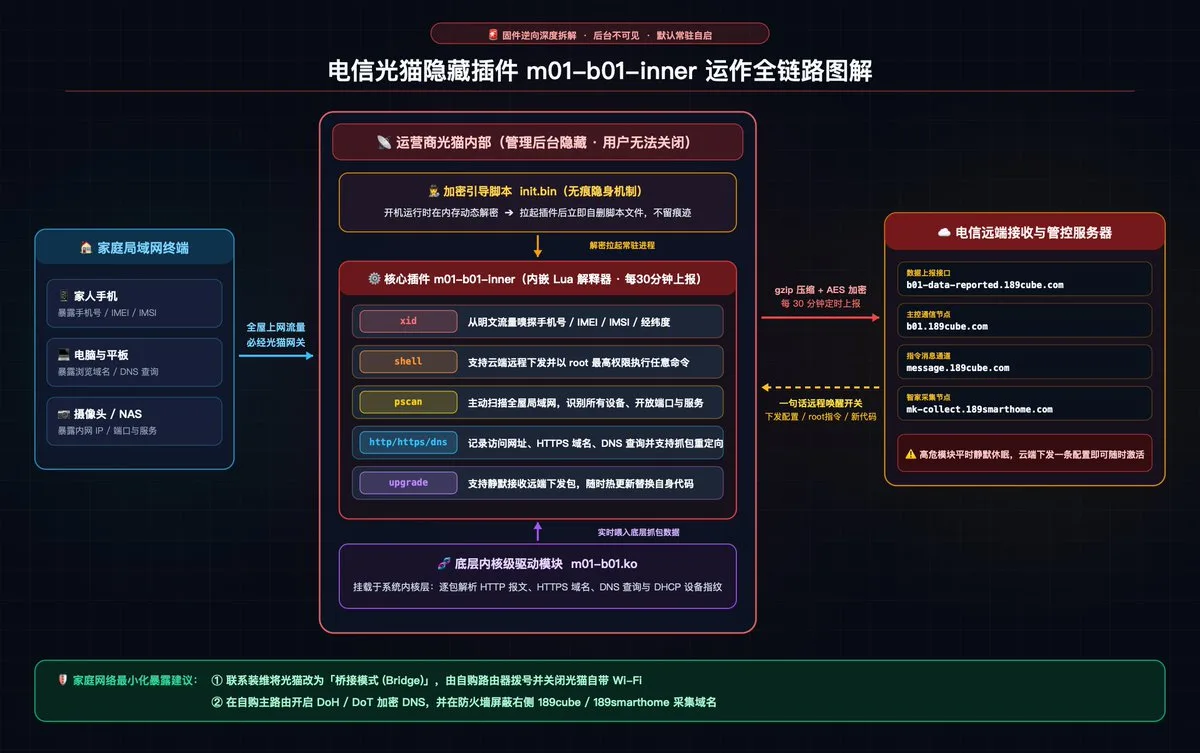
好家伙,看完大神刚扒出来的电信光猫逆向报告,真觉得个人隐私存量约等于 0 了……虽然早有心理准备,但看到实锤源码的那一刻还是后背发凉 😬谁敢想,家里天天用的宽带光猫固件里,居然预装了一个叫 m01-b01-inner 的隐藏插件——你在管理后台根本看不到它,也关不掉,甚至连引导脚本 init.bin 都是开机内存解密后当场自删,不留痕迹!扒开解密后的源码,这玩意儿简直是个守在自家大门口的全能内鬼(我重新画了一张全链路图放下面,一眼看懂):1️⃣ 默认常驻偷跑(xid):默认开启,每 30 分钟从你的明文流量里提取一次手机号、IMEI、IMSI、设备 ID 甚至经纬度,打包加密往上报;2️⃣ 最高权限接管(shell):支持远端直接以 root 权限在光猫上执行任意命令;3️⃣ 全屋底裤摸排(pscan):主动扫描家庭局域网,你家连了几部手机、电脑、NAS、摄像头,开了什么端口和服务,认得明明白白;4️⃣ 流量审计劫持(http/dns):挂载内核模块逐包解析网页访问、HTTPS 域名与 DNS 查询,支持原始抓包和网页重定向;5️⃣ 静默热更新(upgrade):随时远程下发新代码替换它自己。最细思极恐的一点是:后面几项高危能力平时默认处于休眠关闭状态,但远端服务器一句话指令就能随时打开——你的光猫今天干什么,全看云端今天下发什么。当然客观叠个甲:源码层面具备这些完整能力是一回事,至于实际何时启用、怎么用、拿来干嘛,咱们普通人就不得而知了(终于懂为什么网络老手装宽带第一件事就是光猫改桥接 + 关光猫 Wi-Fi + 主路由开加密 DNS了)。
引用自 X
原帖地址:https://x.com/i/status/2123040410696384759
原帖:
本站媒体副本
0 条评论
登录后可以参与讨论。
成员登录还没有评论。第一条认真回应会很重要。