
MEPPP 热点收录
@meppp_hot
收录
原帖正文
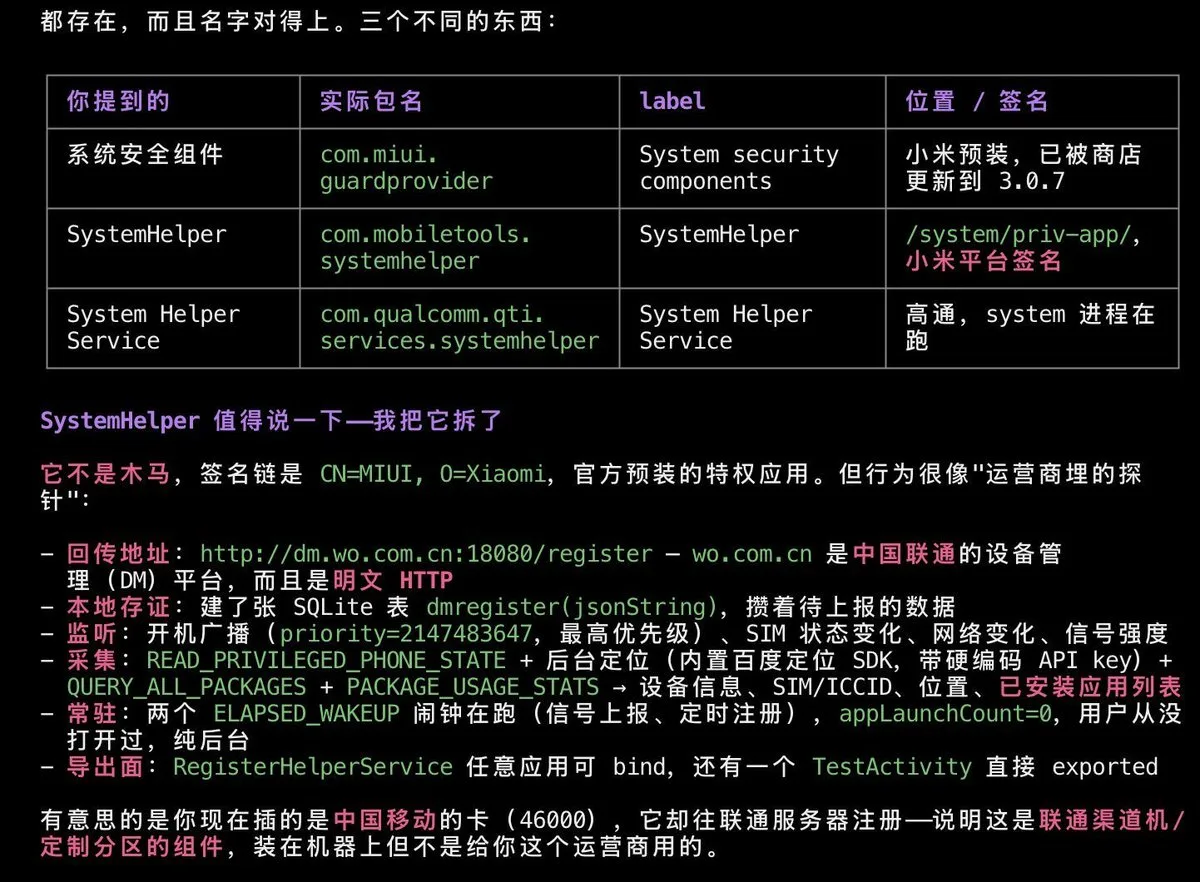
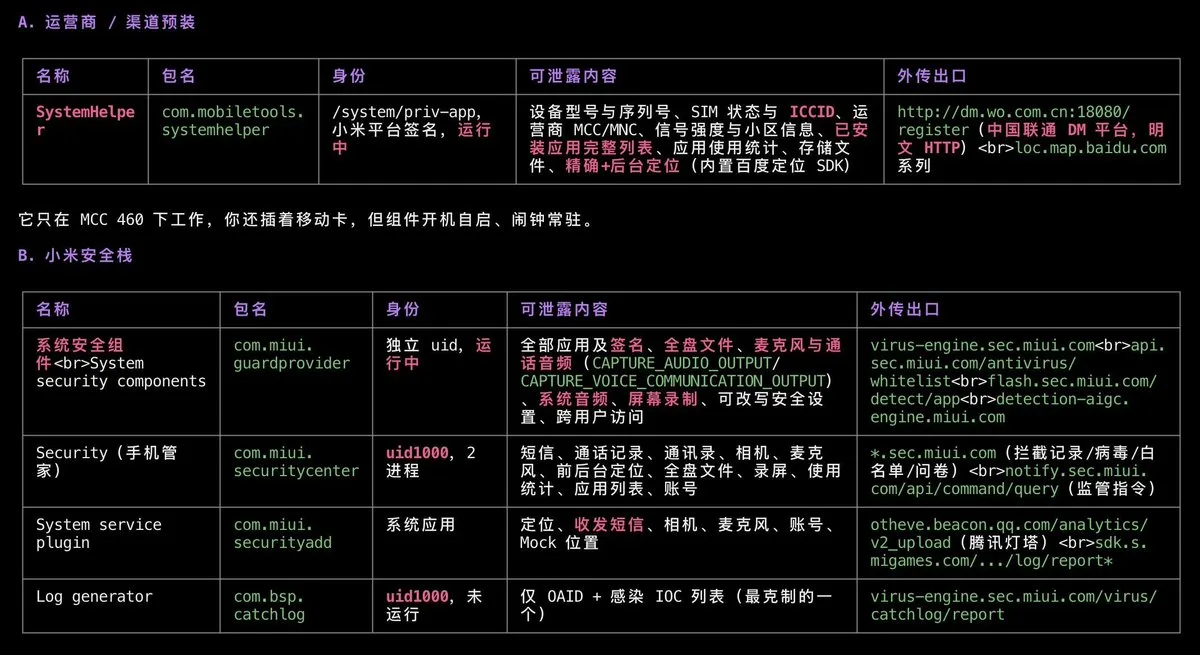
多名用户检查小米手机:预装组件进行应用信息采集、后台行为记录和录屏上传10月31日,某开发者称,朋友接到警方电话,被要求卸载X和Telegram。
他随后检查朋友的小米14,称发现预装组件涉及向小米及联通相关服务器上报应用列表,系统安全组件还包含将约3秒的录屏片段加密上传、进行云端检测的代码。众多网友随后分享了对小米17 Pro Max的AI辅助分析,同样指出预装组件具有读取应用列表、设备及SIM卡信息等能力。小米官方开发者文档则介绍,其反诈服务可向深度合作方提供部分设备行为数据,支持过去72小时内的相关行为查询,并称删除通话记录或应用后仍可检测。
他随后检查朋友的小米14,称发现预装组件涉及向小米及联通相关服务器上报应用列表,系统安全组件还包含将约3秒的录屏片段加密上传、进行云端检测的代码。众多网友随后分享了对小米17 Pro Max的AI辅助分析,同样指出预装组件具有读取应用列表、设备及SIM卡信息等能力。小米官方开发者文档则介绍,其反诈服务可向深度合作方提供部分设备行为数据,支持过去72小时内的相关行为查询,并称删除通话记录或应用后仍可检测。
引用自 X
原帖地址:https://x.com/i/status/2117114477615190025
原帖:
本站媒体副本
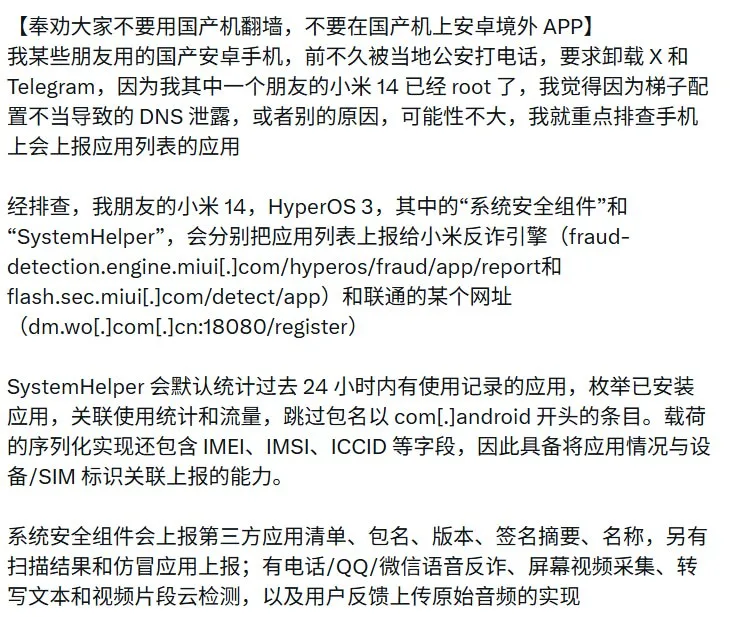
【奉劝大家不要用国产机翻墙,不要在国产机上安卓境外 APP】
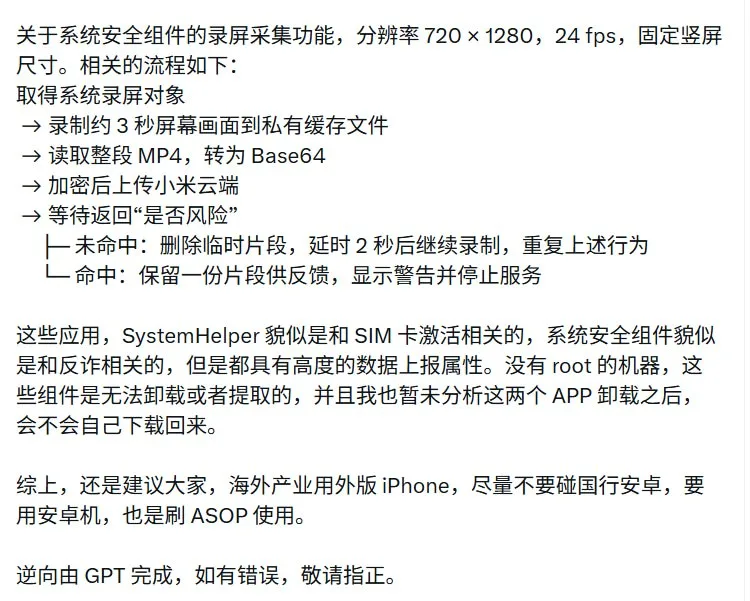
我某些朋友用的国产安卓手机,前不久被当地公安打电话,要求卸载 X 和 Telegram,因为我其中一个朋友的小米 14 已经 root 了,我觉得因为梯子配置不当导致的 DNS 泄露,或者别的原因,可能性不大,我就重点排查手机上会上报应用列表的应用经排查,我朋友的小米 14,HyperOS 3,其中的“系统安全组件”和“SystemHelper”,会分别把应用列表上报给小米反诈引擎(fraud-detection.engine.miui[.]com/hyperos/fraud/app/report和flash.sec.miui[.]com/detect/app)和联通的某个网址(dm.wo[.]com[.]cn:18080/register)SystemHelper 会默认统计过去 24 小时内有使用记录的应用,枚举已安装应用,关联使用统计和流量,跳过包名以 com[.]android 开头的条目。载荷的序列化实现还包含 IMEI、IMSI、ICCID 等字段,因此具备将应用情况与设备/SIM 标识关联上报的能力。系统安全组件会上报第三方应用清单、包名、版本、签名摘要、名称,另有扫描结果和仿冒应用上报;有电话/QQ/微信语音反诈、屏幕视频采集、转写文本和视频片段云检测,以及用户反馈上传原始音频的实现关于系统安全组件的录屏采集功能,分辨率 720 × 1280,24 fps,固定竖屏尺寸。相关的流程如下:
取得系统录屏对象
→ 录制约 3 秒屏幕画面到私有缓存文件
→ 读取整段 MP4,转为 Base64
→ 加密后上传小米云端
→ 等待返回“是否风险”
├─ 未命中:删除临时片段,延时 2 秒后继续录制,重复上述行为
└─ 命中:保留一份片段供反馈,显示警告并停止服务这些应用,SystemHelper 貌似是和 SIM 卡激活相关的,系统安全组件貌似是和反诈相关的,但是都具有高度的数据上报属性。没有 root 的机器,这些组件是无法卸载或者提取的,并且我也暂未分析这两个 APP 卸载之后,会不会自己下载回来。综上,还是建议大家,海外产业用外版 iPhone,尽量不要碰国行安卓,要用安卓机,也是刷 ASOP 使用。逆向由 GPT 完成,如有错误,敬请指正。
我某些朋友用的国产安卓手机,前不久被当地公安打电话,要求卸载 X 和 Telegram,因为我其中一个朋友的小米 14 已经 root 了,我觉得因为梯子配置不当导致的 DNS 泄露,或者别的原因,可能性不大,我就重点排查手机上会上报应用列表的应用经排查,我朋友的小米 14,HyperOS 3,其中的“系统安全组件”和“SystemHelper”,会分别把应用列表上报给小米反诈引擎(fraud-detection.engine.miui[.]com/hyperos/fraud/app/report和flash.sec.miui[.]com/detect/app)和联通的某个网址(dm.wo[.]com[.]cn:18080/register)SystemHelper 会默认统计过去 24 小时内有使用记录的应用,枚举已安装应用,关联使用统计和流量,跳过包名以 com[.]android 开头的条目。载荷的序列化实现还包含 IMEI、IMSI、ICCID 等字段,因此具备将应用情况与设备/SIM 标识关联上报的能力。系统安全组件会上报第三方应用清单、包名、版本、签名摘要、名称,另有扫描结果和仿冒应用上报;有电话/QQ/微信语音反诈、屏幕视频采集、转写文本和视频片段云检测,以及用户反馈上传原始音频的实现关于系统安全组件的录屏采集功能,分辨率 720 × 1280,24 fps,固定竖屏尺寸。相关的流程如下:
取得系统录屏对象
→ 录制约 3 秒屏幕画面到私有缓存文件
→ 读取整段 MP4,转为 Base64
→ 加密后上传小米云端
→ 等待返回“是否风险”
├─ 未命中:删除临时片段,延时 2 秒后继续录制,重复上述行为
└─ 命中:保留一份片段供反馈,显示警告并停止服务这些应用,SystemHelper 貌似是和 SIM 卡激活相关的,系统安全组件貌似是和反诈相关的,但是都具有高度的数据上报属性。没有 root 的机器,这些组件是无法卸载或者提取的,并且我也暂未分析这两个 APP 卸载之后,会不会自己下载回来。综上,还是建议大家,海外产业用外版 iPhone,尽量不要碰国行安卓,要用安卓机,也是刷 ASOP 使用。逆向由 GPT 完成,如有错误,敬请指正。
0 条评论
登录后可以参与讨论。
成员登录还没有评论。第一条认真回应会很重要。