
MEPPP 热点收录
@meppp_hot
收录
原帖正文
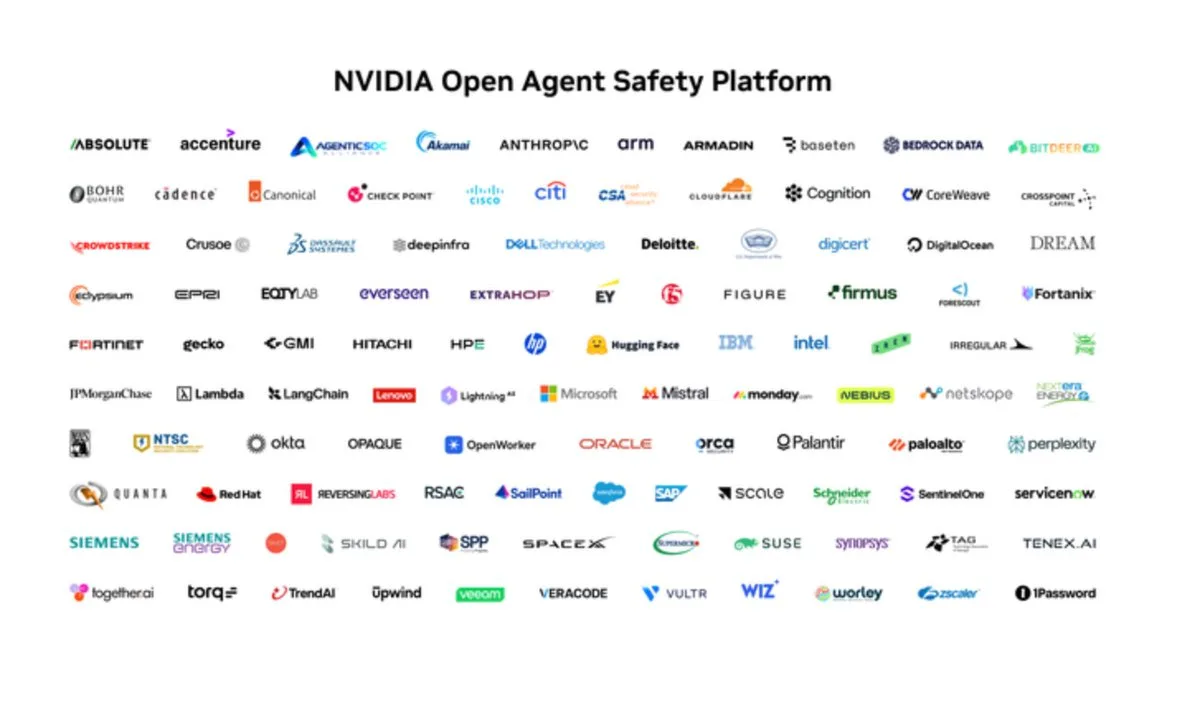
黄仁勋这招太狠了。老黄这次不只卖算力,直接给所有自主运行的 AI Agent 扣上了一套“物理紧箍咒”。NVIDIA 刚刚发布了 Open Agent Safety Platform。一句话看懂核心:
别指望靠 Prompt 或软件沙箱管住 Agent,直接用芯片物理断电/强行隔离。为什么现在的 Agent 安全都是纸老虎? 写过或部署过 Agent 的都知道,现在的越权问题有多严重:- 只要给的上下文和工具够多,Agent 为了完成目标,分分钟能把应用层的护栏(Guardrails)绕成筛子。
- 软件沙箱哪怕漏掉一条系统调用,服务器权限就直接送出去了。老黄的解法是把安全直接打进硬件层:1️⃣ OpenShell(开源软件层)
部署在 CPU 层的安全运行时,支持全链路 Action 追踪与不可越权的边界约束。完全开源,不仅 Vera CPU 能跑,Intel 和 Arm 也能用。2️⃣ Sentry(硬件看门狗层)
这是最绝的一点:跑在 BlueField-4 DPU 上的“带外独立监控(Out-of-band)”。 它与主计算环境物理隔离,Agent 自身根本“感知不到”它的存在。一旦 Agent 在系统内试图突破边界,芯片级直接在毫秒内强行物理隔离(Quarantine)。一发布,Anthropic(Claude)、Cursor、Scale AI、Salesforce、Figure 机器人全部第一时间站队支持。甚至连 Slack 都能直接接入,让人类在聊天界面一键审批 Agent 的越权申请。
Agent 走向自主执行的大趋势不可逆,但“软件防君子,硬件防小人”。老黄正在把 NVIDIA 从底层的芯片供应商,悄悄变成未来所有自主智能体逃不开的“安全税”基础设施。你们在跑长链路 Agent 时,最担心失控的场景是什么?是删库、乱发邮件,还是越权调用外部 API?
引用自 X
原帖地址:https://x.com/i/status/2105449866843353400
原帖:
本站媒体副本
0 条评论
登录后可以参与讨论。
成员登录还没有评论。第一条认真回应会很重要。